1Зашифровать

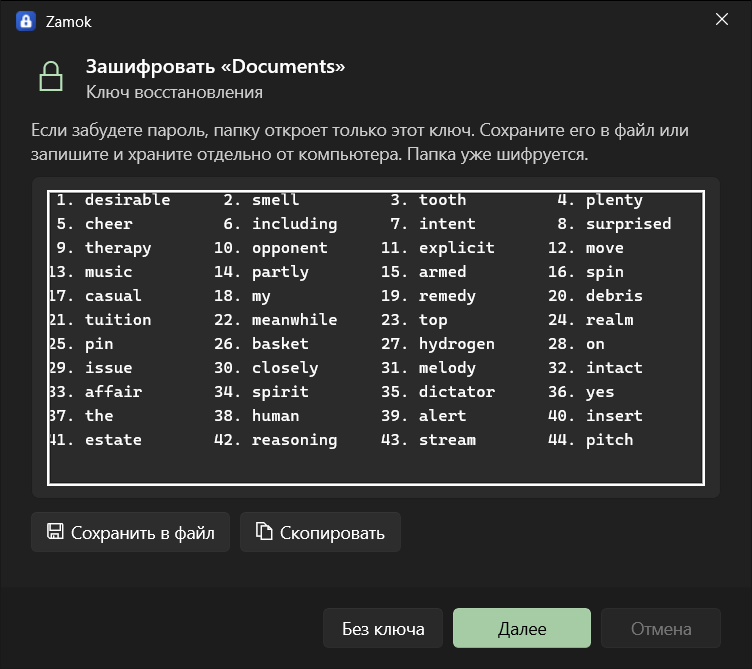
Правый клик по папке и «Зашифровать паролем». Мастер спросит пароль и предложит ключ восстановления из 44 слов.
Zamok запишет зашифрованную копию в скрытую папку рядом, проверит её и только потом удалит оригинал.
Правый клик по папке в Windows 10 или 11, «Зашифровать паролем». Папка остаётся на своём пути, файлы в ней хранятся зашифрованными. Чтобы открыть её, дважды щёлкните значок замка внутри и введите пароль или подтвердите вход через Windows Hello. Заблокировали экран, и папка снова заперта.
Версия 0.1.0-alpha, сторонний аудит не проводился. Держите копию важных данных вне Zamok. Бесплатно, GPL-3.0.
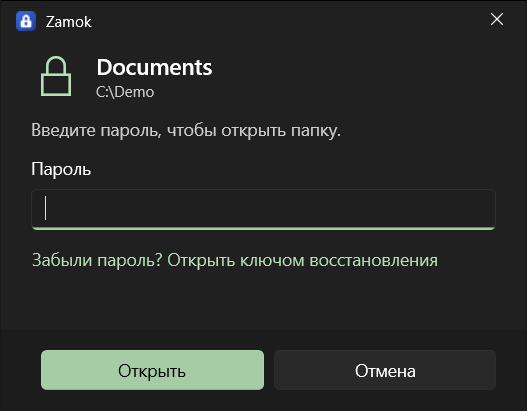
Правый клик по папке и «Зашифровать паролем». Мастер спросит пароль и предложит ключ восстановления из 44 слов.
Zamok запишет зашифрованную копию в скрытую папку рядом, проверит её и только потом удалит оригинал.
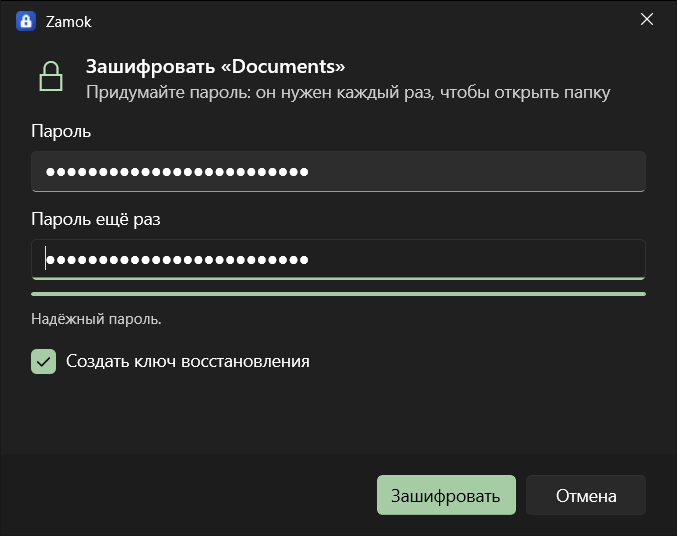
Пока папка заперта, внутри виден один значок. Двойной щелчок по нему открывает окно пароля, то самое, что в начале страницы. Вход через Windows Hello включается для каждой папки отдельно.
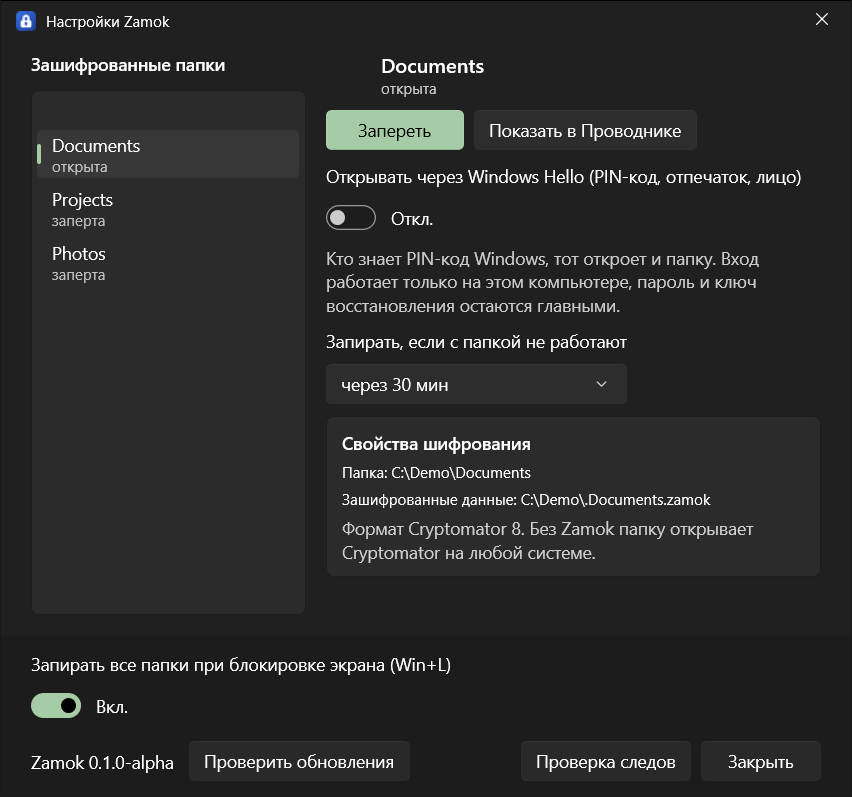
Папка запирается сама по Win+L, при сне и гибернации, при выходе из системы и через 30 минут без работы с ней. Время настраивается для каждой папки. Если в этот момент в папке открыты файлы, Zamok спросит, запереть сейчас или отложить на 10 минут.
Ctrl+Alt+Shift+L запирает все папки сразу.
Проводник скопирует файлы на новое место без шифрования и удалит их из хранилища. Сначала заприте папку: у запертой копировать нечего, и она останется на месте. Zamok сам отменяет «Вырезать» на зашифрованной папке и перенос родительской папки на другой диск. Перетаскивание самой папки Windows перехватить не даёт. Другие файловые менеджеры эти запреты не видят.
User-Agent: Zamok/<версия>; cookie, идентификаторы, имена папок и пути не отправляются, ничего не скачивается. Это проверено по коду версии 0.1.0-alpha: в core/Cargo.lock нет библиотек HTTP, TLS, сокетов и сетевого async, в zamok-core и zamok-shell.dll нет сокетов, HTTP-клиентов и веб-адресов, а в Zamok.exe HTTP-клиент вызывает только обработчик кнопки. Подробности в PRIVACY.md.Сам Zamok расшифрованное на диск не пишет. Windows и программы оставляют следы. Почти все они при краже ноутбука закрыты, если зашифрован системный диск (BitLocker или «Шифрование устройства»).
| Где | Что происходит |
|---|---|
| Индекс поиска Windows | Файлы отдаются с пометкой «не индексировать» |
| Кэш миниатюр | Проводник может сохранить уменьшенные копии картинок на системном диске, отключить это для одной папки нельзя |
| «Недавние файлы» | Ярлыки на файлы папки удаляются при запирании; списки в панели задач пока остаются |
| Автосохранение и временные файлы программ | Word, Photoshop и другие пишут их в свои папки вне Zamok |
| Файл подкачки и файл гибернации | В них может попасть содержимое открытых файлов. Ключи Zamok держит в памяти, которую Windows не выгружает в файл подкачки, а перед сном и гибернацией папки запираются и ключи стираются |
| Корзина | Её нет: файл из открытой папки удаляется сразу |
Зашифрованная папка это обычное хранилище Cryptomator. Если Zamok перестанет работать или вы его удалите, данные останутся в скрытой папке, а рядом появится записка:
vault.cryptomator из скрытой папки.Совместимость проверена в обе стороны на хранилищах Cryptomator 1.19.6. Для командной строки есть zamok-recover: выгружает расшифрованную копию по паролю или ключу восстановления, собирается из core/.
Без пароля и ключа восстановления данные вернуть нельзя. Ключ в мастере необязателен и включён по умолчанию.
| Свойство | Zamok | VeraCrypt | Cryptomator |
|---|---|---|---|
| Где лежат файлы при работе | В папке на её пути | В контейнере или разделе, подключённом как диск | В хранилище, подключённом как виртуальный диск |
| Размер контейнера | Растёт вместе с файлами | Задаётся заранее (есть динамические контейнеры) | Растёт вместе с файлами |
| Шифрование системного диска | Нет | Есть | Нет |
| Скрытые тома | Нет | Есть | Нет |
| Системы | Windows | Windows, macOS, Linux | Windows, macOS, Linux, iOS, Android |
| Папки в облаке | Пока отказывает | Контейнер синхронизируется одним файлом | Сделан для этого |
| Независимый аудит | Нет | Был, для прошлых версий | Был, для прошлых версий |
| Зрелость | Альфа | Много лет релизов | Много лет релизов |
Если проверенный инструмент нужен сегодня, берите VeraCrypt или Cryptomator. Zamok сделан для одного случая: папка остаётся на месте и открывается из Проводника.
Скачайте Zamok-Setup-<версия>.exe со страницы Releases. Внутри лежит драйвер WinFsp: он ставится, только если его ещё нет, и ради него Windows спросит права администратора. Сам Zamok ставится для вашего пользователя в %LOCALAPPDATA%\Programs\Zamok.
Установщик пока без подписи. SmartScreen покажет «Система Windows защитила ваш компьютер». Сверьте SHA-256 со страницей релиза, потом нажмите «Подробнее» и «Выполнить в любом случае»:
Get-FileHash .\Zamok-Setup-0.1.0.exe -Algorithm SHA256Интеллектуальное управление приложениями в Windows 11 блокирует неподписанные программы, поэтому при включённой защите Zamok не поставить. Меню правой кнопки в Windows 11 прячет пункты Zamok в «Показать дополнительные параметры».
Zamok подал заявку в SignPath Foundation на бесплатную подпись кода. Когда заявку одобрят, файлы релизов будут подписываться по этой политике: free code signing provided by SignPath.io, certificate by SignPath Foundation. Вносят и проверяют изменения: olerast67. Одобряют подпись релиза: olerast67. Каждый релиз собирает GitHub Actions из тега в репозитории, подпись каждого релиза одобряется вручную.
Конфиденциальность: программа не передаёт данные другим системам в сети, пока об этом не попросит пользователь или тот, кто её устанавливает. Единственный такой запрос делает кнопка «Проверить обновления», подробности в PRIVACY.md.
Что не сделано и важно для ваших данных, по дорожной карте: нет проверки посторонним человеком, нет fuzzing разбора формата, тестов с отключением питания не было, Windows 11 и облачные клиенты не проверены. Обновления проверяются только кнопкой в настройках, сами ничего не ставят: новую версию вы скачиваете и ставите поверх старой, список папок сохраняется.
Как это сделано: автор придумал программу, руководил работой и проверял её на настоящем компьютере. Большую часть кода написал ИИ-ассистент (Claude от Anthropic). Независимого аудита не было.
Нашли уязвимость? Как сообщить о ней закрыто, написано в SECURITY.md.